Безопасный доступ Производители – звучит как слоган, а на деле это целый комплекс вопросов, с которыми сталкиваются компании, занимающиеся производством и установкой различного оборудования. Часто, когда говорят о безопасности, подразумевают защиту от хакерских атак, но это лишь верхушка айсберга. Речь идет и о защите данных, и о физической безопасности устройств, и, конечно, о безопасности самого процесса работы – кто имеет доступ к каким функциям, как осуществляется контроль версий программного обеспечения, как обеспечивается целостность данных, поступающих и генерируемых системой. И вот тут начинается самое интересное: большинство производителей, особенно небольших, либо игнорируют эти вопросы, считая их 'не для них', либо пытаются решить их наполовину, полагаясь на стандартные решения, которые часто оказываются неэффективными.
Проблема ответственности и круга взаимодействия
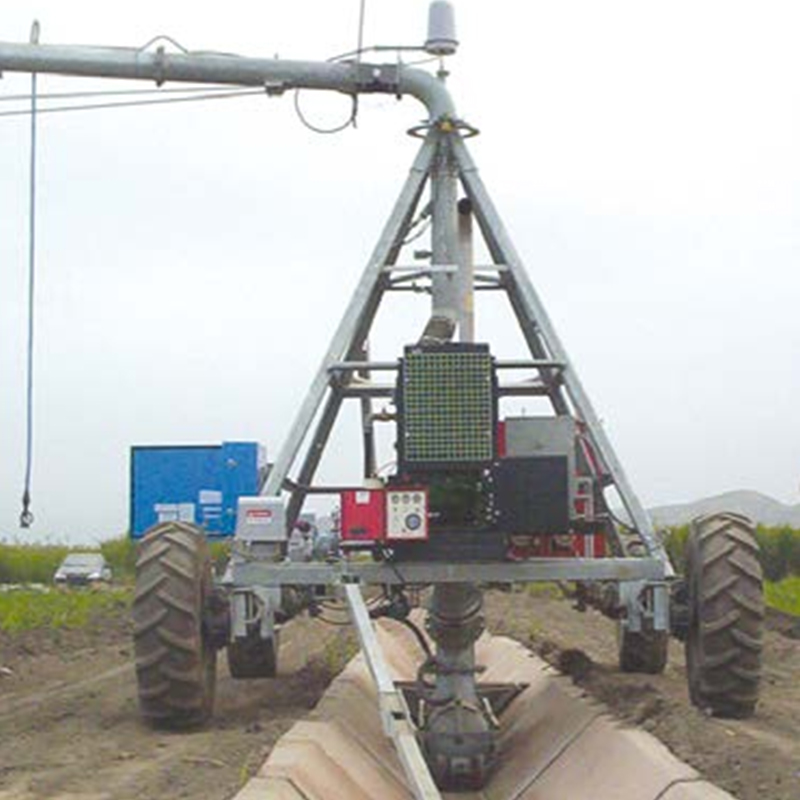
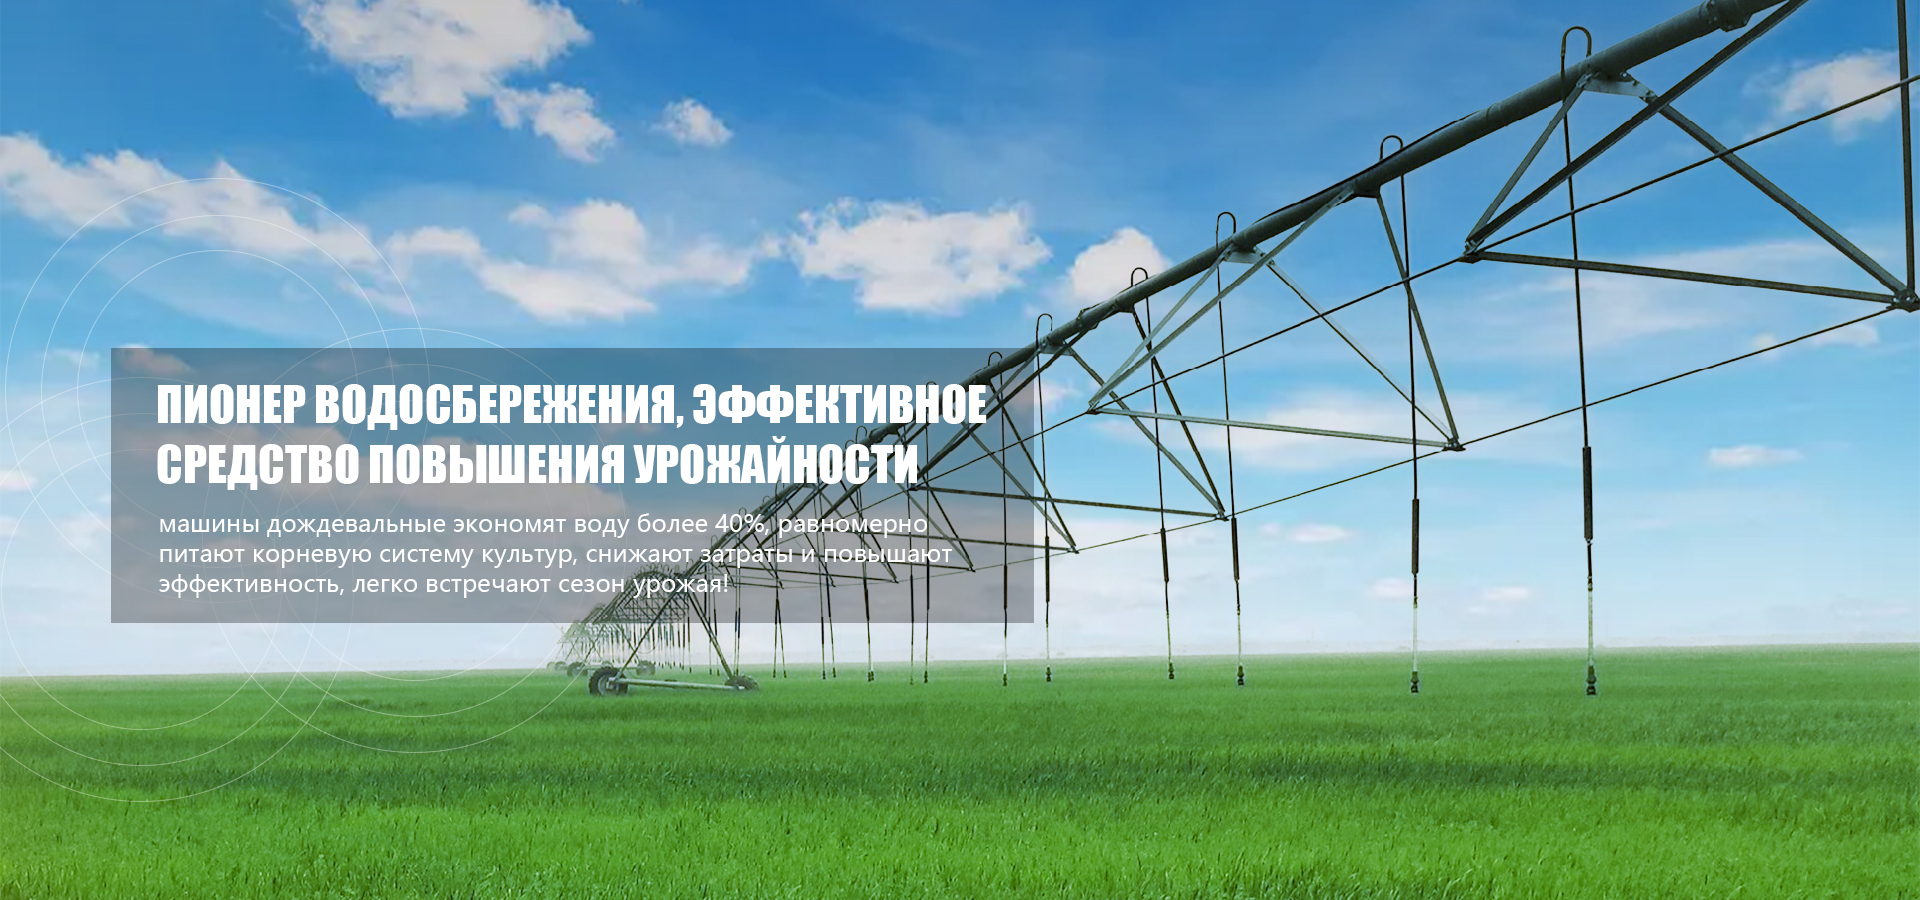
Первая проблема, с которой сталкиваешься – это распределение ответственности. Представьте себе, вы производите систему управления орошением для сельскохозяйственных нужд. Этот комплекс включает в себя датчики, контроллеры, программное обеспечение для мониторинга и управления, и, возможно, даже систему удаленного доступа. Кто отвечает за безопасность каждого из этих компонентов? Производитель отвечает за безопасность своей системы, монтажники – за физическую защиту, пользователи – за правильную настройку и поддержание актуальности программного обеспечения? Все эти звенья должны координировать свои действия, чтобы не допустить уязвимостей. Часто это не происходит, что создает лазейки для злоумышленников. Мы на практике видели случаи, когда уязвимость была обнаружена в одном из компонентов, но никто не взял на себя ответственность за ее устранение, что приводило к серьезным последствиям.
Кроме того, важно учитывать круг пользователей. Это не просто фермеры, это могут быть разные люди с разным уровнем технической грамотности. Нужен интуитивно понятный интерфейс, но при этом надежная система аутентификации и авторизации. Иначе – риск несанкционированного доступа и изменения настроек системы, что может привести к потере урожая или другим серьезным убыткам. Например, недавний инцидент с системой управления вентиляцией в одном из теплиц показал, насколько важна грамотная настройка прав доступа. Неопытный оператор случайно изменил параметры работы системы, что привело к гибели растений.
Реальные примеры уязвимостей и методы их устранения
В нашей практике часто встречались проблемы, связанные с устаревшими версиями программного обеспечения и отсутствием регулярных обновлений безопасности. Производители, стремясь сократить издержки, иногда пренебрегают этим аспектом. Результат – система становится уязвимой для известных атак. Решение – это обязательная установка патчей безопасности и своевременное обновление программного обеспечения. Но это не все. Необходимо также использовать современные методы защиты, такие как шифрование данных, двухфакторная аутентификация и сетевая сегментация.
Еще одна проблема – это отсутствие эффективной системы мониторинга безопасности. Необходимо постоянно отслеживать подозрительную активность в системе, чтобы вовремя обнаружить и предотвратить атаку. Использование SIEM-систем (Security Information and Event Management) может значительно упростить эту задачу. Мы сотрудничаем с компаниями, занимающимися разработкой и внедрением таких систем. Один из наших клиентов – агрохолдинг – внедрил SIEM-систему и смог предотвратить несколько попыток взлома своей системы управления орошением.
Современные инструменты для защиты критической инфраструктуры
Стоит отметить, что существует ряд специализированных инструментов для защиты критической инфраструктуры, в том числе и систем автоматизации сельского хозяйства. Эти инструменты позволяют обнаруживать и предотвращать атаки на уровне оборудования и программного обеспечения. Например, системы обнаружения вторжений (IDS) могут отслеживать сетевой трафик и выявлять подозрительную активность. А системы защиты конечных точек (EDR) могут мониторить поведение пользователей и процессов на устройствах, обнаруживая вредоносное ПО и другие угрозы.
Особенности проектирования с учетом безопасности (Security by Design)
На мой взгляд, самый эффективный способ обеспечения безопасности – это применять принцип 'Security by Design'. Это означает, что безопасность должна быть учтена на всех этапах разработки продукта, а не добавляться 'на скорую руку'. Это касается как аппаратного, так и программного обеспечения.
При проектировании системы управления орошением необходимо учитывать возможные векторы атак и разрабатывать меры для их предотвращения. Например, необходимо использовать надежные протоколы связи, шифровать данные, передаваемые по сети, и защищать устройства от несанкционированного физического доступа. Также важно предусмотреть механизмы для восстановления системы после атаки. Мы в ООО Внутренняя Монголия ЛюйЮ Развитию Сельскохозяйственное постоянно работаем над тем, чтобы применять этот принцип в наших продуктах.
Необходимость регулярного аудита безопасности
Регулярный аудит безопасности – это важный элемент обеспечения безопасности любой системы. Аудит позволяет выявить уязвимости и слабые места в системе, а также оценить эффективность существующих мер защиты. Аудит должен проводиться независимыми экспертами, которые имеют опыт в области информационной безопасности.
Мы проводим аудит безопасности наших систем ежегодно. В ходе аудита эксперты оценивают соответствие системы требованиям безопасности и выявляют возможные уязвимости. На основе результатов аудита мы разрабатываем план действий по устранению выявленных уязвимостей. Это позволяет нам постоянно улучшать безопасность наших продуктов.
Перспективы развития в области безопасности оборудования
В будущем, я думаю, что в области безопасности оборудования будет происходить ряд важных изменений. Одной из главных тенденций будет развитие аппаратных решений для защиты. Это позволит снизить зависимость от программных решений, которые могут быть подвержены атакам. Также, вероятно, будет развиваться область искусственного интеллекта и машинного обучения для обнаружения и предотвращения атак. Использование ИИ позволит анализировать большие объемы данных и выявлять сложные и скрытые угрозы.
Кроме того, важно развивать стандарты безопасности для оборудования. Это поможет обеспечить совместимость и взаимозаменяемость различных систем и упростит процесс обеспечения безопасности. Нам как производителям и поставщикам решений очень важно следить за этими тенденциями и внедрять их в наши продукты. В частности, мы сейчас изучаем возможности использования blockchain для обеспечения целостности данных и защиты от подделок. Нам важна надежность и безопасность для наших клиентов – это наша главная задача.